Agentic AI 如何变革游戏基础设施管理
How Agentic AI Is Transforming Game Infrastructure Management
为游戏上线做准备可能颇具挑战。决定应配置多少服务器、其部署位置以及扩展策略,需要在成本与玩家满意度之间取得平衡。对于某家游戏工作室而言,运营团队在上线活动期间有 60% 的时间在 AWS 控制台界面与容量问题排查之间来回切换。在一次大型内容更新中,手动扩展决策导致排队时间激增 2 小时,最终造成 12% 的玩家流失。
运营团队面临的挑战
大规模管理游戏服务器是游戏开发者今天面临的复杂挑战。游戏一旦上线,保持游戏可用性就成了运维团队的责任。他们需要监控多个区域的游戏服务器健康状况,确保有足够的容量来满足需求,同时尽可能降低成本并维持玩家体验。随着越来越多的游戏发布,且往往采用不同的后端系统,更多的人员和资源被从新游戏开发中调走。团队管理基础设施变得颇具挑战,需要广泛的技术知识来确保玩家体验不受负面影响。
- 基础设施复杂性 – 游戏运营团队通常需要管理多个游戏项目,其中许多项目使用不同的游戏服务器托管技术。每个平台都有各自的管理界面、监控工具和运维流程,这使得难以获得游戏服务器的统一视图。
- 需求快速变化 – 当新内容发布或季节性活动导致玩家数量激增时,团队需要快速扩展容量。在低峰期,他们必须缩减规模以控制运营成本。这些决策需要理解需求模式并预测容量需求,同时确保用户获得流畅的性能体验。
- 平衡成本优化与玩家体验 – 随着游戏服务器在全球范围内部署,游戏服务器成本可能迅速攀升,团队在扩展方面也可能面临困难。游戏运营团队需要在成本效率与玩家体验之间取得平衡,做出关于实例选择、竞价实例与按需实例、区域选择以及集群扩缩策略等方面的决策。如果没有合适的工具,团队只能凭经验估算所需的服务器数量,并关注玩家延迟和排队时间等指标,从而面临玩家流失的风险。
- 知识孤岛 – 要有效管理游戏服务器,需要掌握多种游戏托管技术,例如 Amazon GameLift Servers 和 Kubernetes。这些知识通常分散在不同团队中,当团队成员不可用时就会形成瓶颈。
Agentic 游戏基础设施管理系统简介
游戏后端与基础设施 Agentic 工作流指南旨在为管理 Amazon GameLift Servers 集群以及 Amazon Elastic Kubernetes Service(EKS)集群和节点的操作团队提供支持。工程师可以用自然语言询问有关其基础设施的问题并获取信息,从而节省时间。工程师无需在 AWS 控制台中导航或记忆 CLI 命令。
游戏后端与基础设施智能体工作流指南允许您询问有关基础设施的问题,例如资源所在位置以及集群和舰队的性能指标。该系统能够为您的游戏服务器提供个性化的成本优化建议,并探索日志以主动识别基础设施中的故障。
工作原理
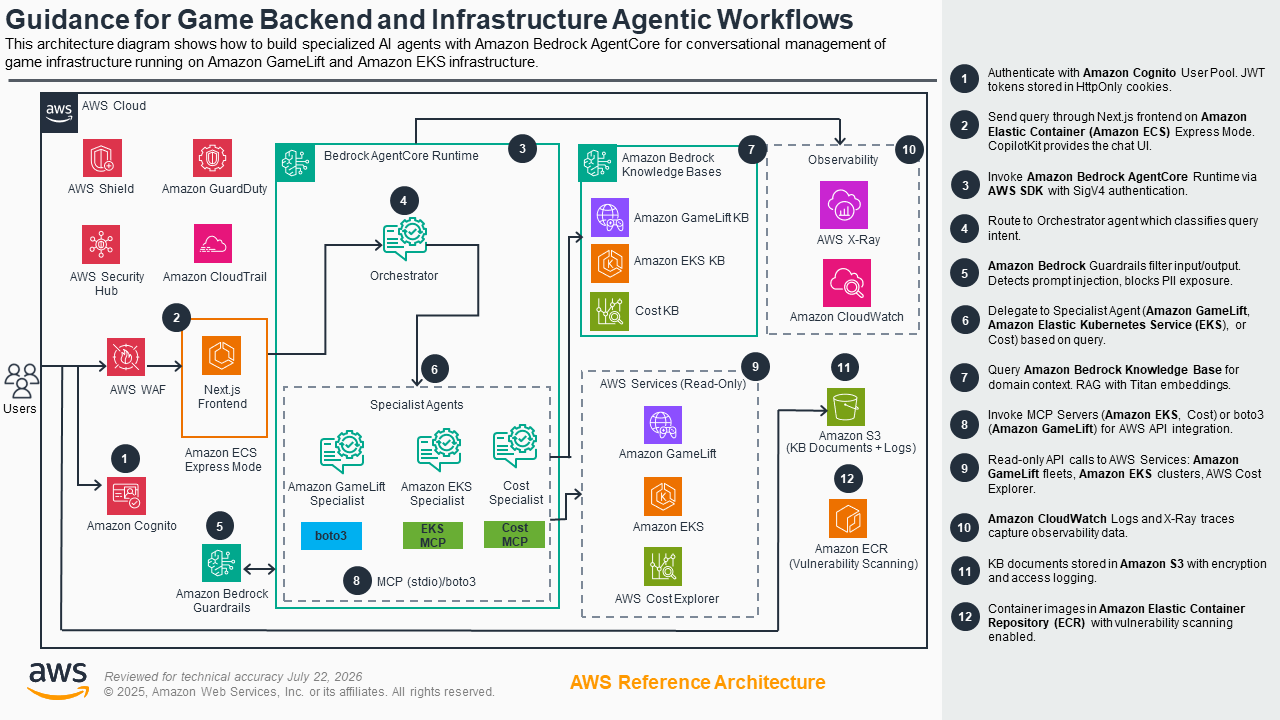
图 1 – 基于 Amazon Bedrock AgentCore 编排的智能体游戏基础设施管理系统架构
Agentic 游戏基础设施管理系统围绕 Amazon Bedrock AgentCore 构建,AgentCore 是一项全托管、无服务器服务,用于大规模部署 AI 智能体。AgentCore 具有灵活性,支持更换 LLM 模型,并提供隔离的智能体环境。它支持长时间执行和最大 100MB 的负载,具备自动扩缩容和会话管理功能。AgentCore 支持模型上下文协议(MCP)服务器,可以使用工具。它还能跨会话维护对话记忆,使智能体能够保留上下文并提供连贯的多轮交互。AgentCore 的安全功能包括 SigV4 认证、基于 IAM 的访问控制以及 Amazon Bedrock Guardrails 用于内容过滤和 PII 保护。
它使用托管在 Amazon Elastic Container Service (ECS), 上的 Next.js 前端,使用 CopilotKit 作为聊天 UI,并使用 Amazon Cognito 进行部署的用户身份验证。后端利用 Amazon Bedrock AgentCore 创建四个专用智能体:
- 游戏智能体编排器 – 主 AI 编排器,将查询路由到相应的专用智能体
- GameLift 服务器专家 – 车队管理、扩展和优化
- EKS 专家 – Kubernetes 集群运维和故障排除
- 成本专家 – AWS 支出分析和成本优化
这些代理可以访问 Amazon EKS、Cost 和 Boto3 MCP 服务器,以实现对基础设施的 API 只读访问,以及 Amazon CloudWatch 和 AWS X-Ray 中的可观测性数据。此外,针对 GameLift 服务器、EKS 和成本优化的 Bedrock 知识库已部署,以便在代理查询时提供领域知识。
当经过身份验证的用户想要提问时,他们会与聊天前端进行交互,然后由 Game Agent Orchestrator 代理确定处理该查询的合适代理。所有输入和输出均通过 Bedrock Guardrails 进行过滤,以防止提示注入和个人身份信息(PII)的泄露。
如何部署
前提条件
要部署此解决方案,您需要一个具有正确权限的 IAM 用户的 AWS 账户。
- AWS CLI – v2.x
- uv – v0.9
- Node.js – v18
- yq
- Python – v3.13
阶段 1:本地开发
步骤 1:克隆仓库 & 创建本地环境配置
git clone https://github.com/aws-solutions-library-samples/guidance-for-game-backend-and-infrastructure-agentic-workflows
cd guidance-for-game-backend-and-infrastructure-agentic-workflows
cp ui/.env.local.example ui/.env.local
本地环境的默认设置开箱即用。
步骤 2:启动本地开发环境
./dev-start.sh此脚本:
- 通过 uv sync 安装 Python 依赖
- 在 http://localhost:8080 上启动 AgentCore Runtime
- 安装 Node.js 依赖项
- 在 http://localhost:3000 上启动 Next.js 前端
- 如果之前已部署,则自动检测并启用对话记忆
步骤 3:验证其正在运行
open http://localhost:3000 in your browser.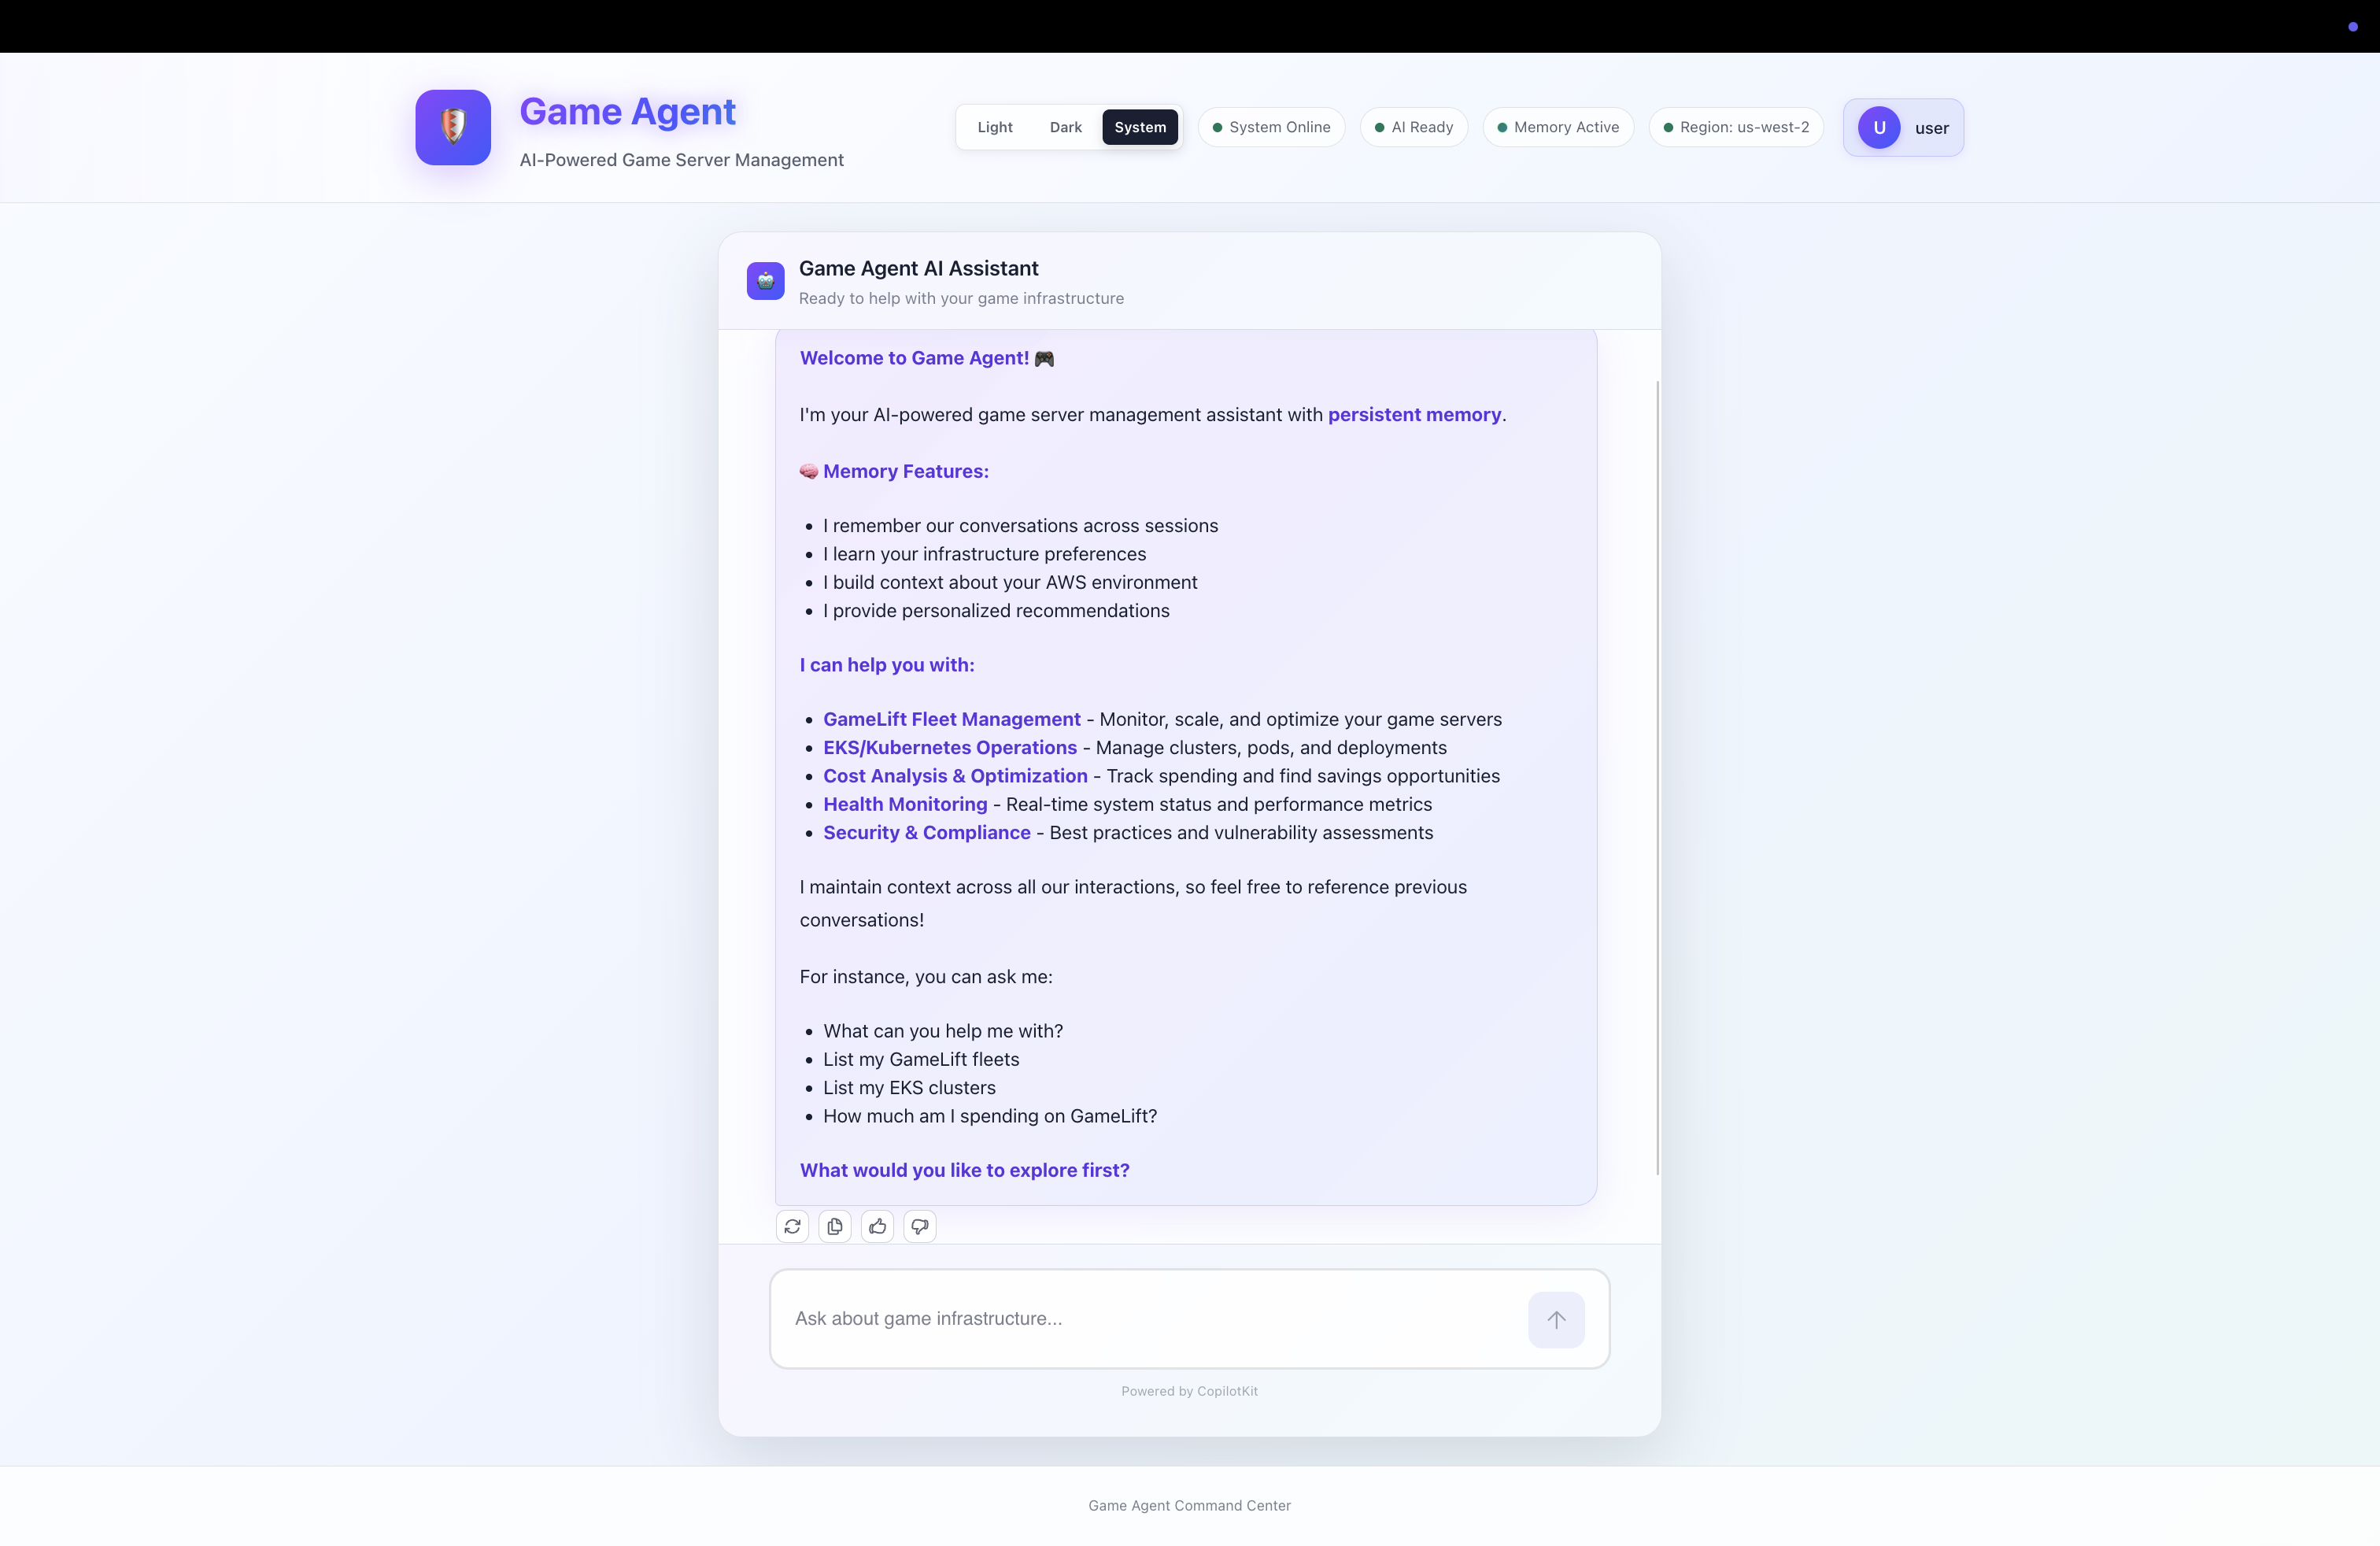
图 2 – 用于管理游戏基础设施的 AI 助手交互
步骤 4:停止本地环境
./dev-stop.sh阶段 2:生产环境部署至 AWS
步骤 1:部署至 AWS
./deploy-all.sh这是一条单一命令,按顺序执行以下步骤:
- 下载 KB 文档 – 获取知识库的文档
- 基础基础设施 (
01-base-infrastructure.yaml) – Cognito 用户池、IAM 角色、ECR 仓库 - Bedrock 护栏 (
04-bedrock-guardrails.yaml) – AI 内容过滤 - Bedrock 托管提示词 – 为每个专家代理提供系统提示词
- 全账户可观测性 – CloudWatch 事务搜索、X-Ray 配置
- AgentCore Runtime – 安装后端依赖,通过 agentcore CLI 配置并启动运行时(基于 CodeBuild 的部署)。修补 Dockerfile 以兼容 MCP 服务器
- CloudWatch 交付 – 将运行时追踪数据接入 X-Ray
- 可观测性栈(
03-agentcore-observability.yaml) – 仪表板和告警 - 知识库 – 部署 3 个知识库(GameLift、EKS、Cost)并用文档填充初始数据
- 配置 KB ID + Prompt ARN – 使用 KB ID、guardrail ID 和 prompt ARN 更新 AgentCore Runtime 环境
- 构建并推送前端容器 – 构建 Next.js 应用,推送到 ECR
- 部署前端 (
02-frontend-ecs-express.yaml) – 带 Cognito 认证的 ECS 服务 - 安全基础设施 (
05-security-infrastructure.yaml) – WAF(直接附加到 ECS)、CloudTrail 审计日志、Amazon Inspector ECR 扫描
步骤 2:创建管理员用户
./scripts/infrastructure/add-admin-user.sh系统将提示您输入电子邮件和密码。这将在管理员组中创建一个 Cognito 用户。
步骤 3:访问生产部署
部署脚本会在最后打印前端 URL:
使用您在步骤 2 中创建的凭据登录。
阶段 3:部署后测试
步骤 1:订阅安全警报
# Get the SNS topic ARN
TOPIC_ARN=$(aws cloudformation describe-stacks \
  --stack-name game-agent-security \
  --query 'Stacks[0].Outputs[?OutputKey==`SecurityAlertsTopicArn`].OutputValue' \
  --output text)

aws sns subscribe \
  --topic-arn "$TOPIC_ARN" \
  --protocol email \
  --notification-endpoint your-email@example.com
附加:EKS 集群注册
如果你希望系统管理你的 EKS 集群,则需要:
cd infrastructure/kubernetes

# Enroll a cluster (read-only access)
./enroll-cluster.sh my-cluster us-west-2

# With audit logging
./enroll-cluster.sh my-cluster us-west-2 --enable-audit-logs

# To remove access later
./deregister-cluster.sh my-cluster us-west-2
清理
要从 AWS 中移除所有内容:
./teardown-all.sh资源按以下顺序删除:安全 -> 可观测性 -> 知识库 -> 提示词 -> 前端 -> 护栏 -> AgentCore Runtime + Memory -> 基础基础设施。它还会清理孤立资源,并在删除前清空 S3 存储桶。
可观测性资源(/aws/spans 日志组、Transaction Search 配置)会被拆除脚本保留。
结论
Agentic 游戏基础设施管理系统展示了 Agentic AI 如何改变运维团队管理游戏基础设施的方式。通过将 Amazon Bedrock AgentCore 与针对 GameLift 服务器、EKS 和成本优化的专用代理相结合,团队可以使用自然语言与基础设施交互,而无需在多个控制台之间切换或记忆 CLI 命令。这种方式减少了上下文切换,加速了事件响应,并使团队能够实时做出数据驱动的扩展和成本决策。
AgentCore 的模块化架构允许团队通过创建额外的专业智能体来扩展系统,以应对其他运营需求,例如游戏服务器安全、玩家分析或实时活动管理。随着基础设施的扩展,智能体方法也随之扩展——使更小的团队能够在不按比例增加人力的情况下管理日益复杂的环境。立即在您的 AWS 账户中部署该解决方案,开始探索智能体 AI 如何简化您的游戏运营工作流。
来源:AWS for Games · 游戏技术与运营 · aws.amazon.com